
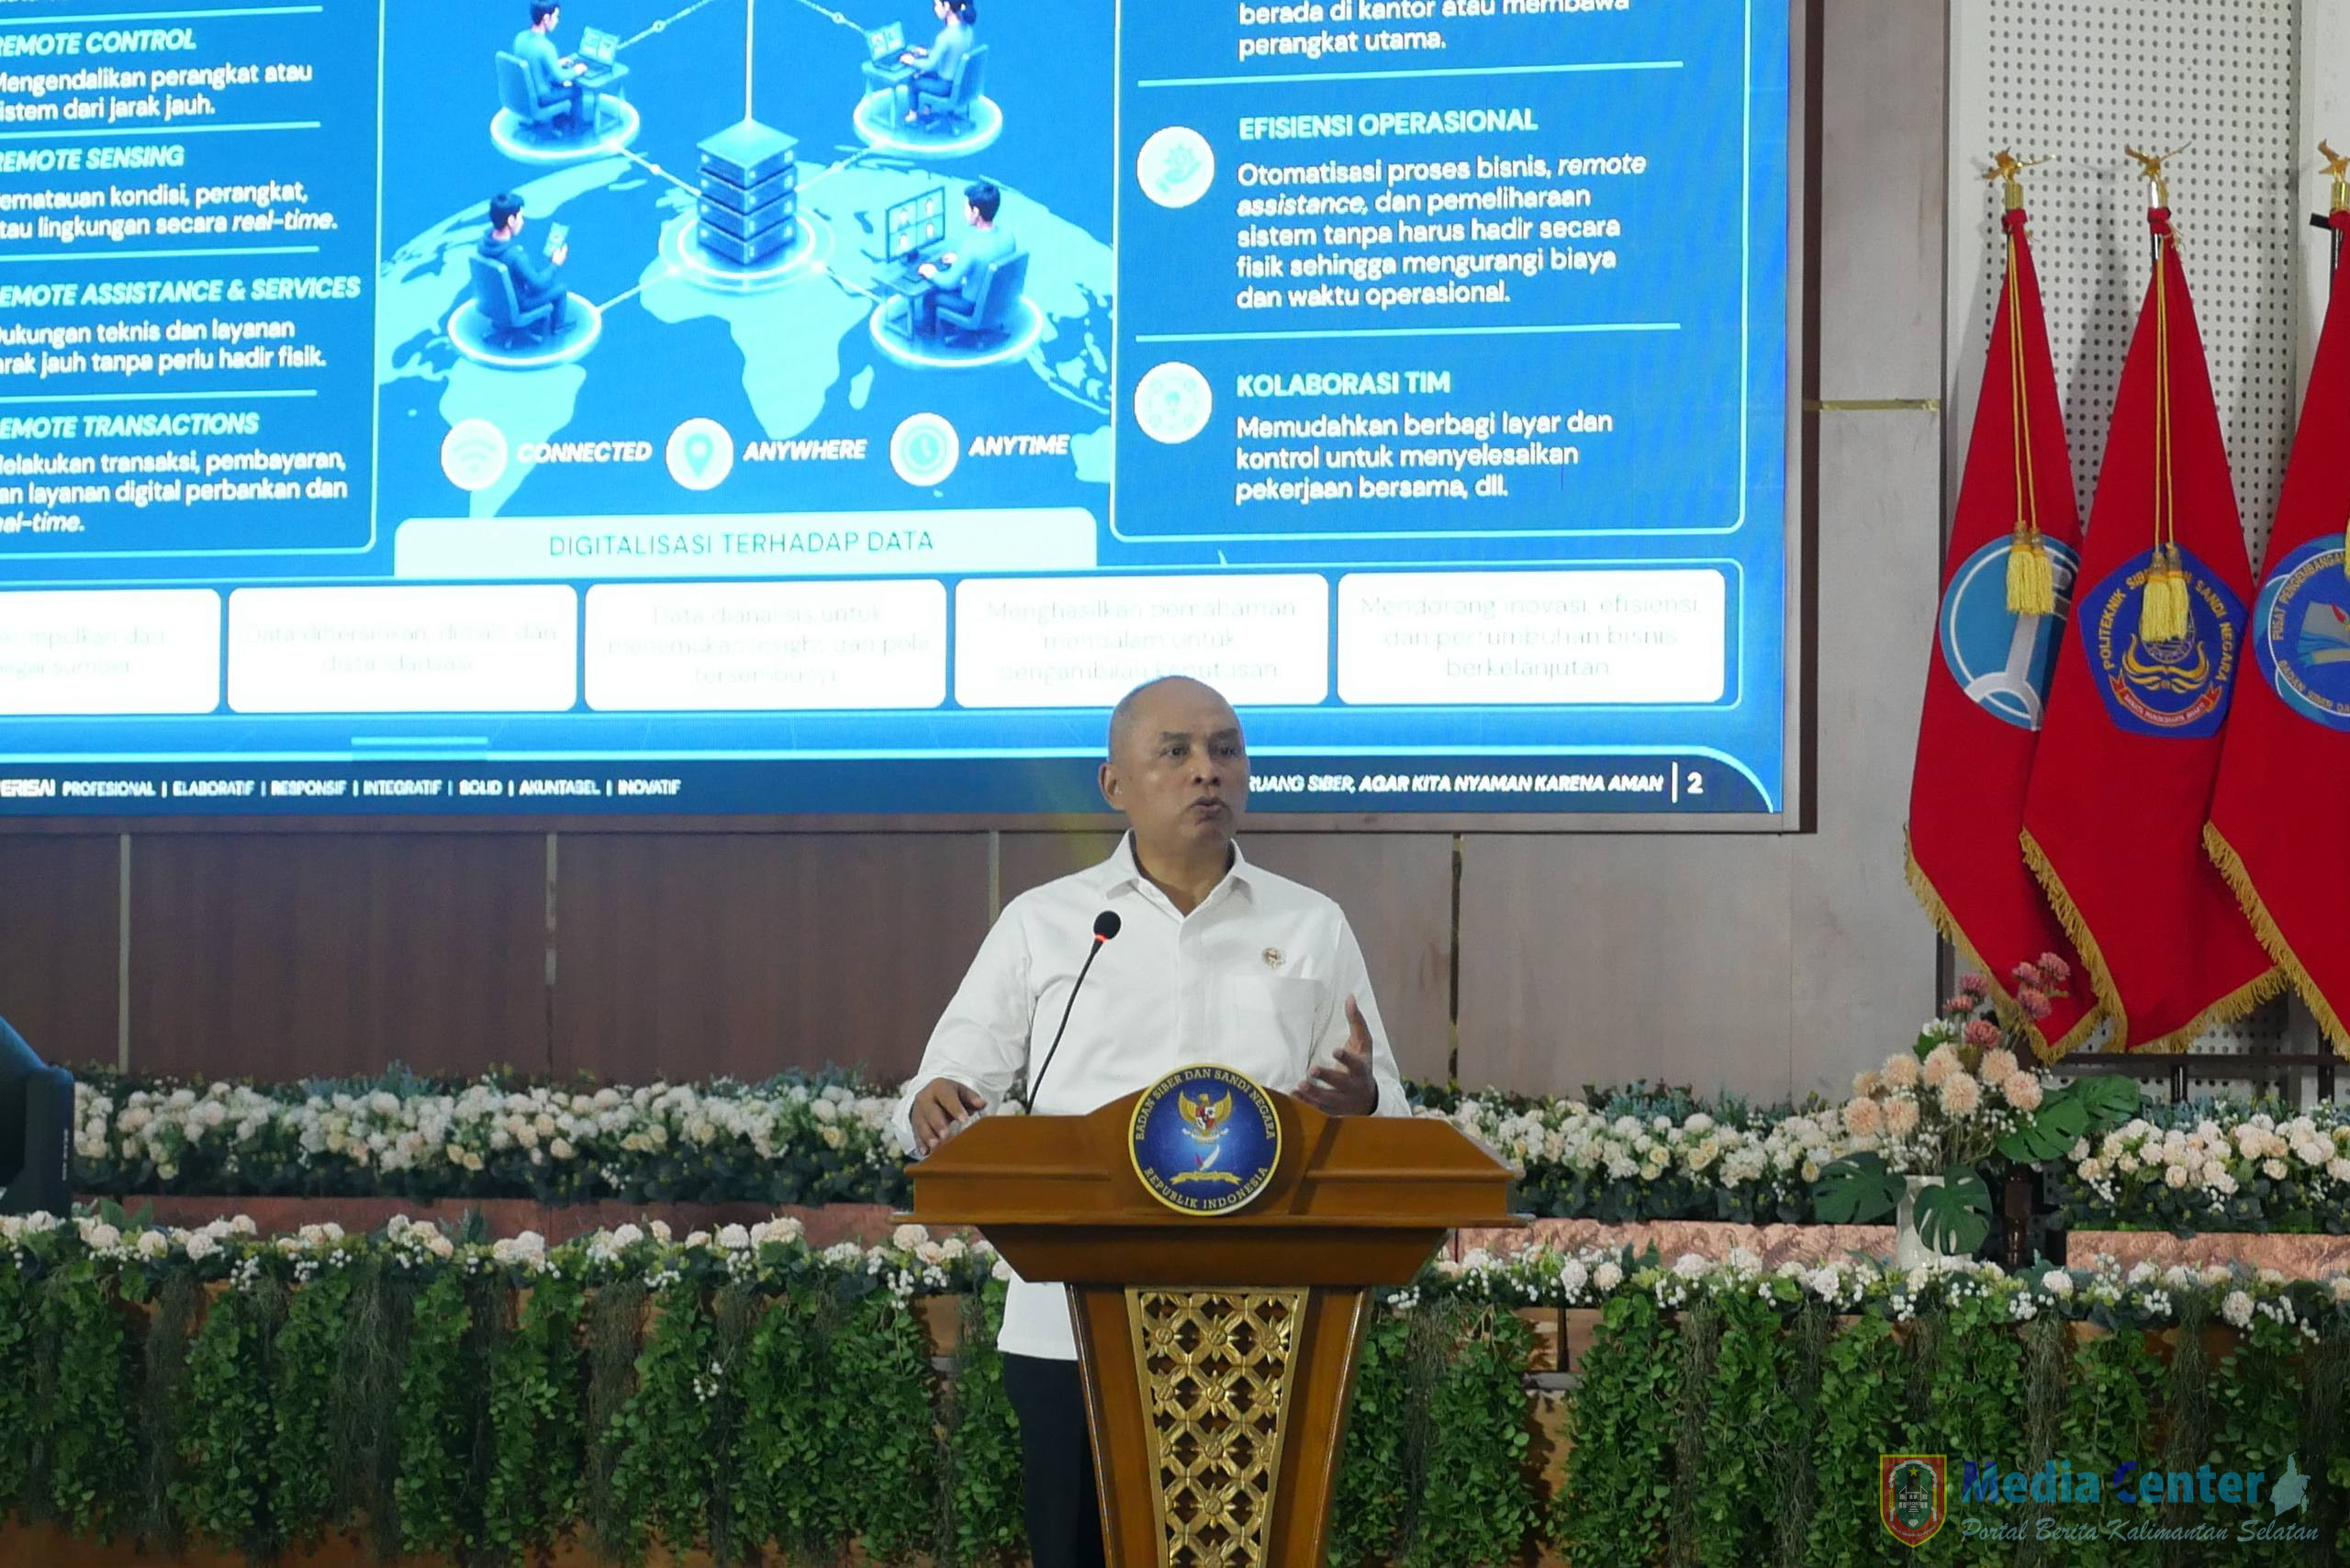
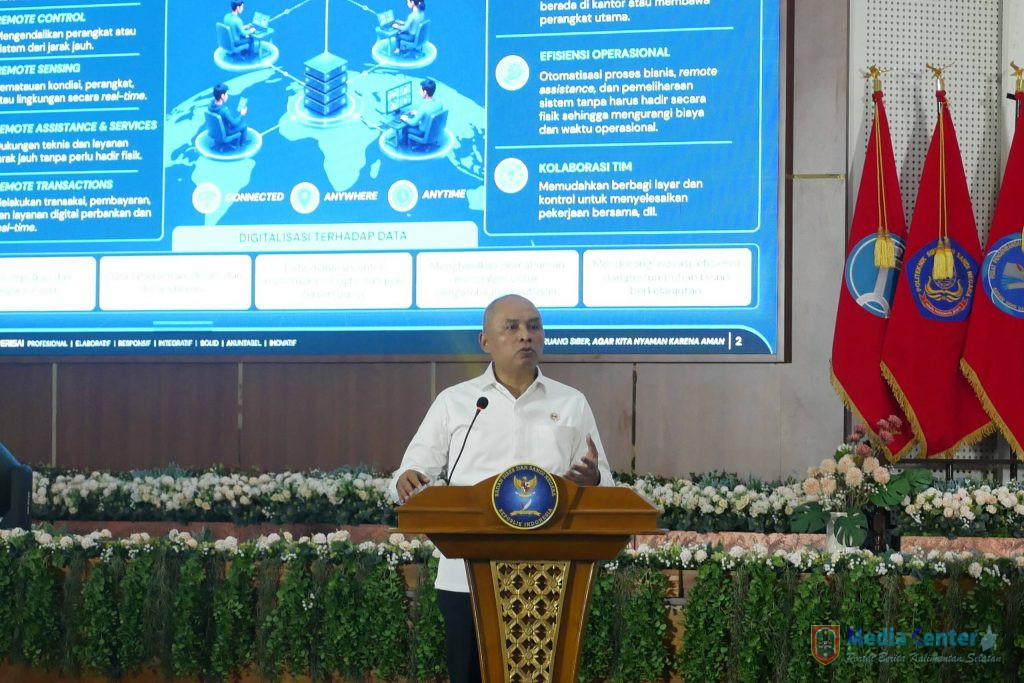
Bauntungbanua.id, Kalimantan Selatan – Transformasi digital di pemerintahan memang memberi kemudahan, namun sekaligus membuka celah baru bagi serangan siber. Kepala BSSN Nugroho Sulistyo Budi mengingatkan hal ini saat mengukuhkan Tim Tanggap Insiden Siber (TTIS) sektor administrasi dan pembangunan manusia pada 6 Oktober 2026.
Nugroho menegaskan tidak ada sistem yang 100% aman; pola serangan terus beradaptasi mengikuti teknologi dan cara kerja organisasi. Menurut data BSSN, antara 2019‑2024 rata‑rata terdeteksi sekitar 700 juta potensi ancaman per tahun.
Pada 2025, angka itu melonjak lebih dari 700 % menjadi sekitar 174 ancaman per detik. Hingga Oktober 2026, BSSN mencatat sekitar 133 ancaman per detik atau total 3,13 miliar potensi serangan.
Angka tersebut menunjukkan keamanan siber bukan tugas selesai setelah sistem dibangun. Proses berkelanjutan melibatkan teknologi, sumber daya manusia, tata kelola, dan kesiapan organisasi.
BSSN rutin mengirim notifikasi ancaman kepada penyelenggara sistem elektronik. Respons lembaga meningkat tajam, dari hanya 20 % pada 2020 menjadi sekitar 80 % pada 2025‑2026.
Seiring dengan itu, kesiapan TTIS juga melesat. Pada 2024 hanya setengah instansi pemerintah yang memiliki tim siap, sementara kini hampir 97 % telah membentuk TTIS yang siap merespons.
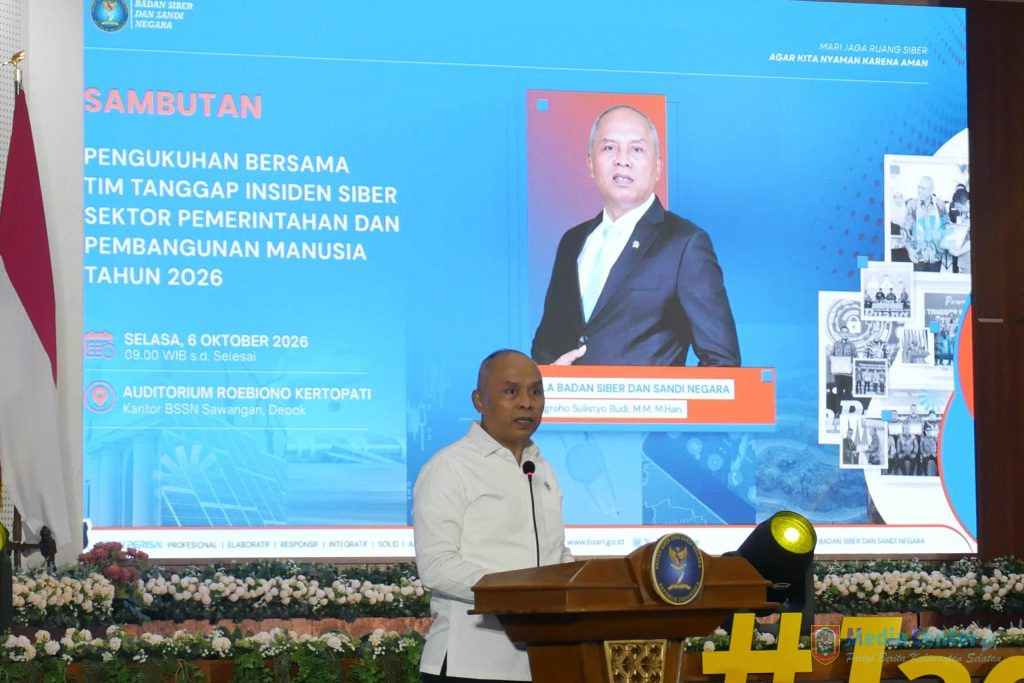
TTIS berperan sebagai garda depan: selain melaporkan ke BSSN, tim harus dapat melakukan tindakan awal untuk menahan dampak serangan. Penanganan insiden mengikuti regulasi BSSN No.1/2024, dimulai dari identifikasi, validasi, mitigasi, hingga eskalasi bila diperlukan.
Setiap TTIS harus menguasai lima tahapan kunci—identifikasi, perlindungan, deteksi, penanganan, dan pemulihan. Namun Nugroho mengingatkan, aspek teknis saja tidak cukup; tata kelola yang solid—mulai dari regulasi, SOP, hingga keamanan fisik dan data—juga krusial.
Penguatan TTIS direncanakan secara bertahap, mencakup institusi, kemampuan deteksi, respons, pemulihan, kompetensi SDM, anggaran, dan kolaborasi lintas organisasi. Karena ancaman siber tidak mengenal batas, berbagi pengalaman antar instansi menjadi kunci.
Tujuannya jelas: memastikan layanan digital—pemerintahan, pendidikan, kesehatan—tetap aman, handal, dan dapat dipercaya oleh masyarakat.